
christophenglisch/keycloak-model-context-protocol
Developer toolsЭта страница переведена автоматически. Технические детали смотрите в оригинале. Открыть оригинал
Реализация сервера MCP для управления пользователями Keycloak. Позволяет управлять пользователями и сферами Keycloak с помощью AI через протокол Model Context Protocol (MCP).
Обзор
Сервер Model Context Protocol для администрирования Keycloak, предоставляющий инструменты для управления пользователями и сферами. - Создание новых пользователей в конкретных сферах - Удаление пользователей из областей - Список доступных областей - Список пользователей в конкретных сферах Установить Keycloak для Claude Desktop автоматически через Smithery: Сервер доступен в виде пакета NPM: Если вы хотите создать или изменить сервер: Настройте сервер в файле конфигурации Claude Desktop: Создает нового пользователя в определенной области. : - realm: The realm name - username: Username for the new user - email: Email address for the user - firstName: Имя пользователя - LastName: Фамилия пользователя
Обзор (машинный перевод)
Сервер Model Context Protocol (MCP) для администрирования Keycloak. Он позволяет помощнику ИИ, такому как Клод, управлять пользователями, группами, ролями и сессиями, а также проверять клиентов, события и положение безопасности ваших сфер через API Keycloak Admin REST с минимальной привилегией аутентификации и ограждений вокруг каждой записи.
[!Предупреждение] Этот сервер действует с разрешения учетной записи Keycloak, которую вы ему предоставляете. Используйте ** выделенный клиент сервис-аккаунта только с ролями, которые вам нужны **, а не администратор бутстрапа. Каждый инструмент, который изменяет данные, по умолчанию запрашивает подтверждение, и доступен только режим чтения. См. Безопасность.
Основные моменты
24 инструмента в 7 наборах инструментов, включенных на набор инструментов. При этом, как правило, все, что в нем есть, невелико, а все, что в нем есть, - ничтожно мало.
** Наименьшее количество привилегий. ** client_credentials с учетной записью службы является рекомендуемым грантом; пароль грант остается доступным. Никаких дефолтов по учетным данным, поэтому отсутствующая настройка быстро выходит из строя.
- Охранные рельсы. Режим только для чтения, список разрешений царства, защита записи для царства
masterи поток предварительного просмотраconfirm: trueдля каждого изменения.
Эта страница переведена автоматически. Технические детали смотрите в оригинале.
README
Показан фрагмент оригинального README. Открыть оригинал.
Keycloak MCP Server


A Model Context Protocol (MCP) server for Keycloak administration. It lets an AI assistant such as Claude manage users, groups, roles and sessions, and inspect clients, events and the security posture of your realms, through the Keycloak Admin REST API, with least-privilege authentication and guardrails around every write.
[!WARNING] This server acts with the permissions of the Keycloak account you give it. Use a dedicated service-account client with only the roles you need, never the bootstrap admin. Every tool that changes data asks for confirmation by default, and a read-only mode is available. See Security.
Highlights
- 24 tools in 7 toolsets, enabled per toolset. The default set (
core,groups,roles) is small; everything else is opt-in. - Least-privilege auth.
client_credentialswith a service account is the recommended grant; the password grant stays available. No credential defaults, so a missing setting fails fast. - Guardrails. Read-only mode, realm allowlist, write protection for the
masterrealm, and a preview-then-confirm: trueflow for every change. Grants of administrative rights are detected through composite roles and parent groups. - 4 guided prompts (onboarding, offboarding, security audit, failed-login investigation) and MCP resources for realms and users, with realm-name completion.
- Structured, paginated output with output schemas; secrets and credentials are never returned or logged.
- Works with Claude Desktop, Claude Code, VS Code, Cursor and any stdio MCP client. Requires Node.js 22 or newer.
How it works
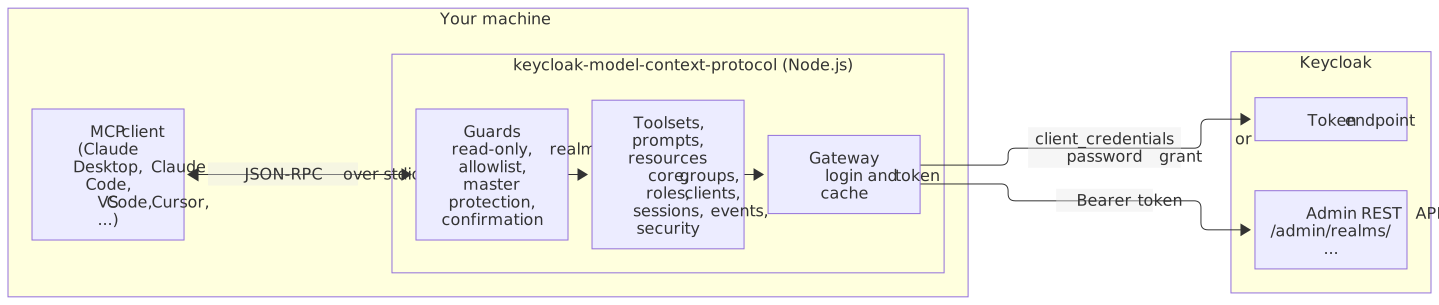
Your MCP client starts the server as a local child process and talks to it over stdio. Every tool call passes the guards, then goes through a single gateway that owns the Keycloak login and caches the access token.
What a confirmed call looks like
Установка
npx -y keycloak-model-context-protocol@1Конфигурация
{
  "mcpServers": {
    "keycloak": {
      "command": "npx",
      "args": ["-y", "keycloak-model-context-protocol@1"],
      "env": {
        "KEYCLOAK_URL": "https://keycloak.example.com",
        "KEYCLOAK_AUTH_REALM": "demo",
        "KEYCLOAK_CLIENT_ID": "mcp-admin",
        "KEYCLOAK_CLIENT_SECRET": "<client-secret>"
      }
    }
  }
}