
Эта страница переведена автоматически. Технические детали смотрите в оригинале. Открыть оригинал
apisec-inc/mcp-audit — это кандидат для MCP-сервера, импортированный из https://github.com/apisec-inc/mcp-audit.
Обзор
apisec-inc/mcp-audit — это кандидат для MCP-сервера, импортированный из https://github.com/apisec-inc/mcp-audit.
Обзор (машинный перевод)
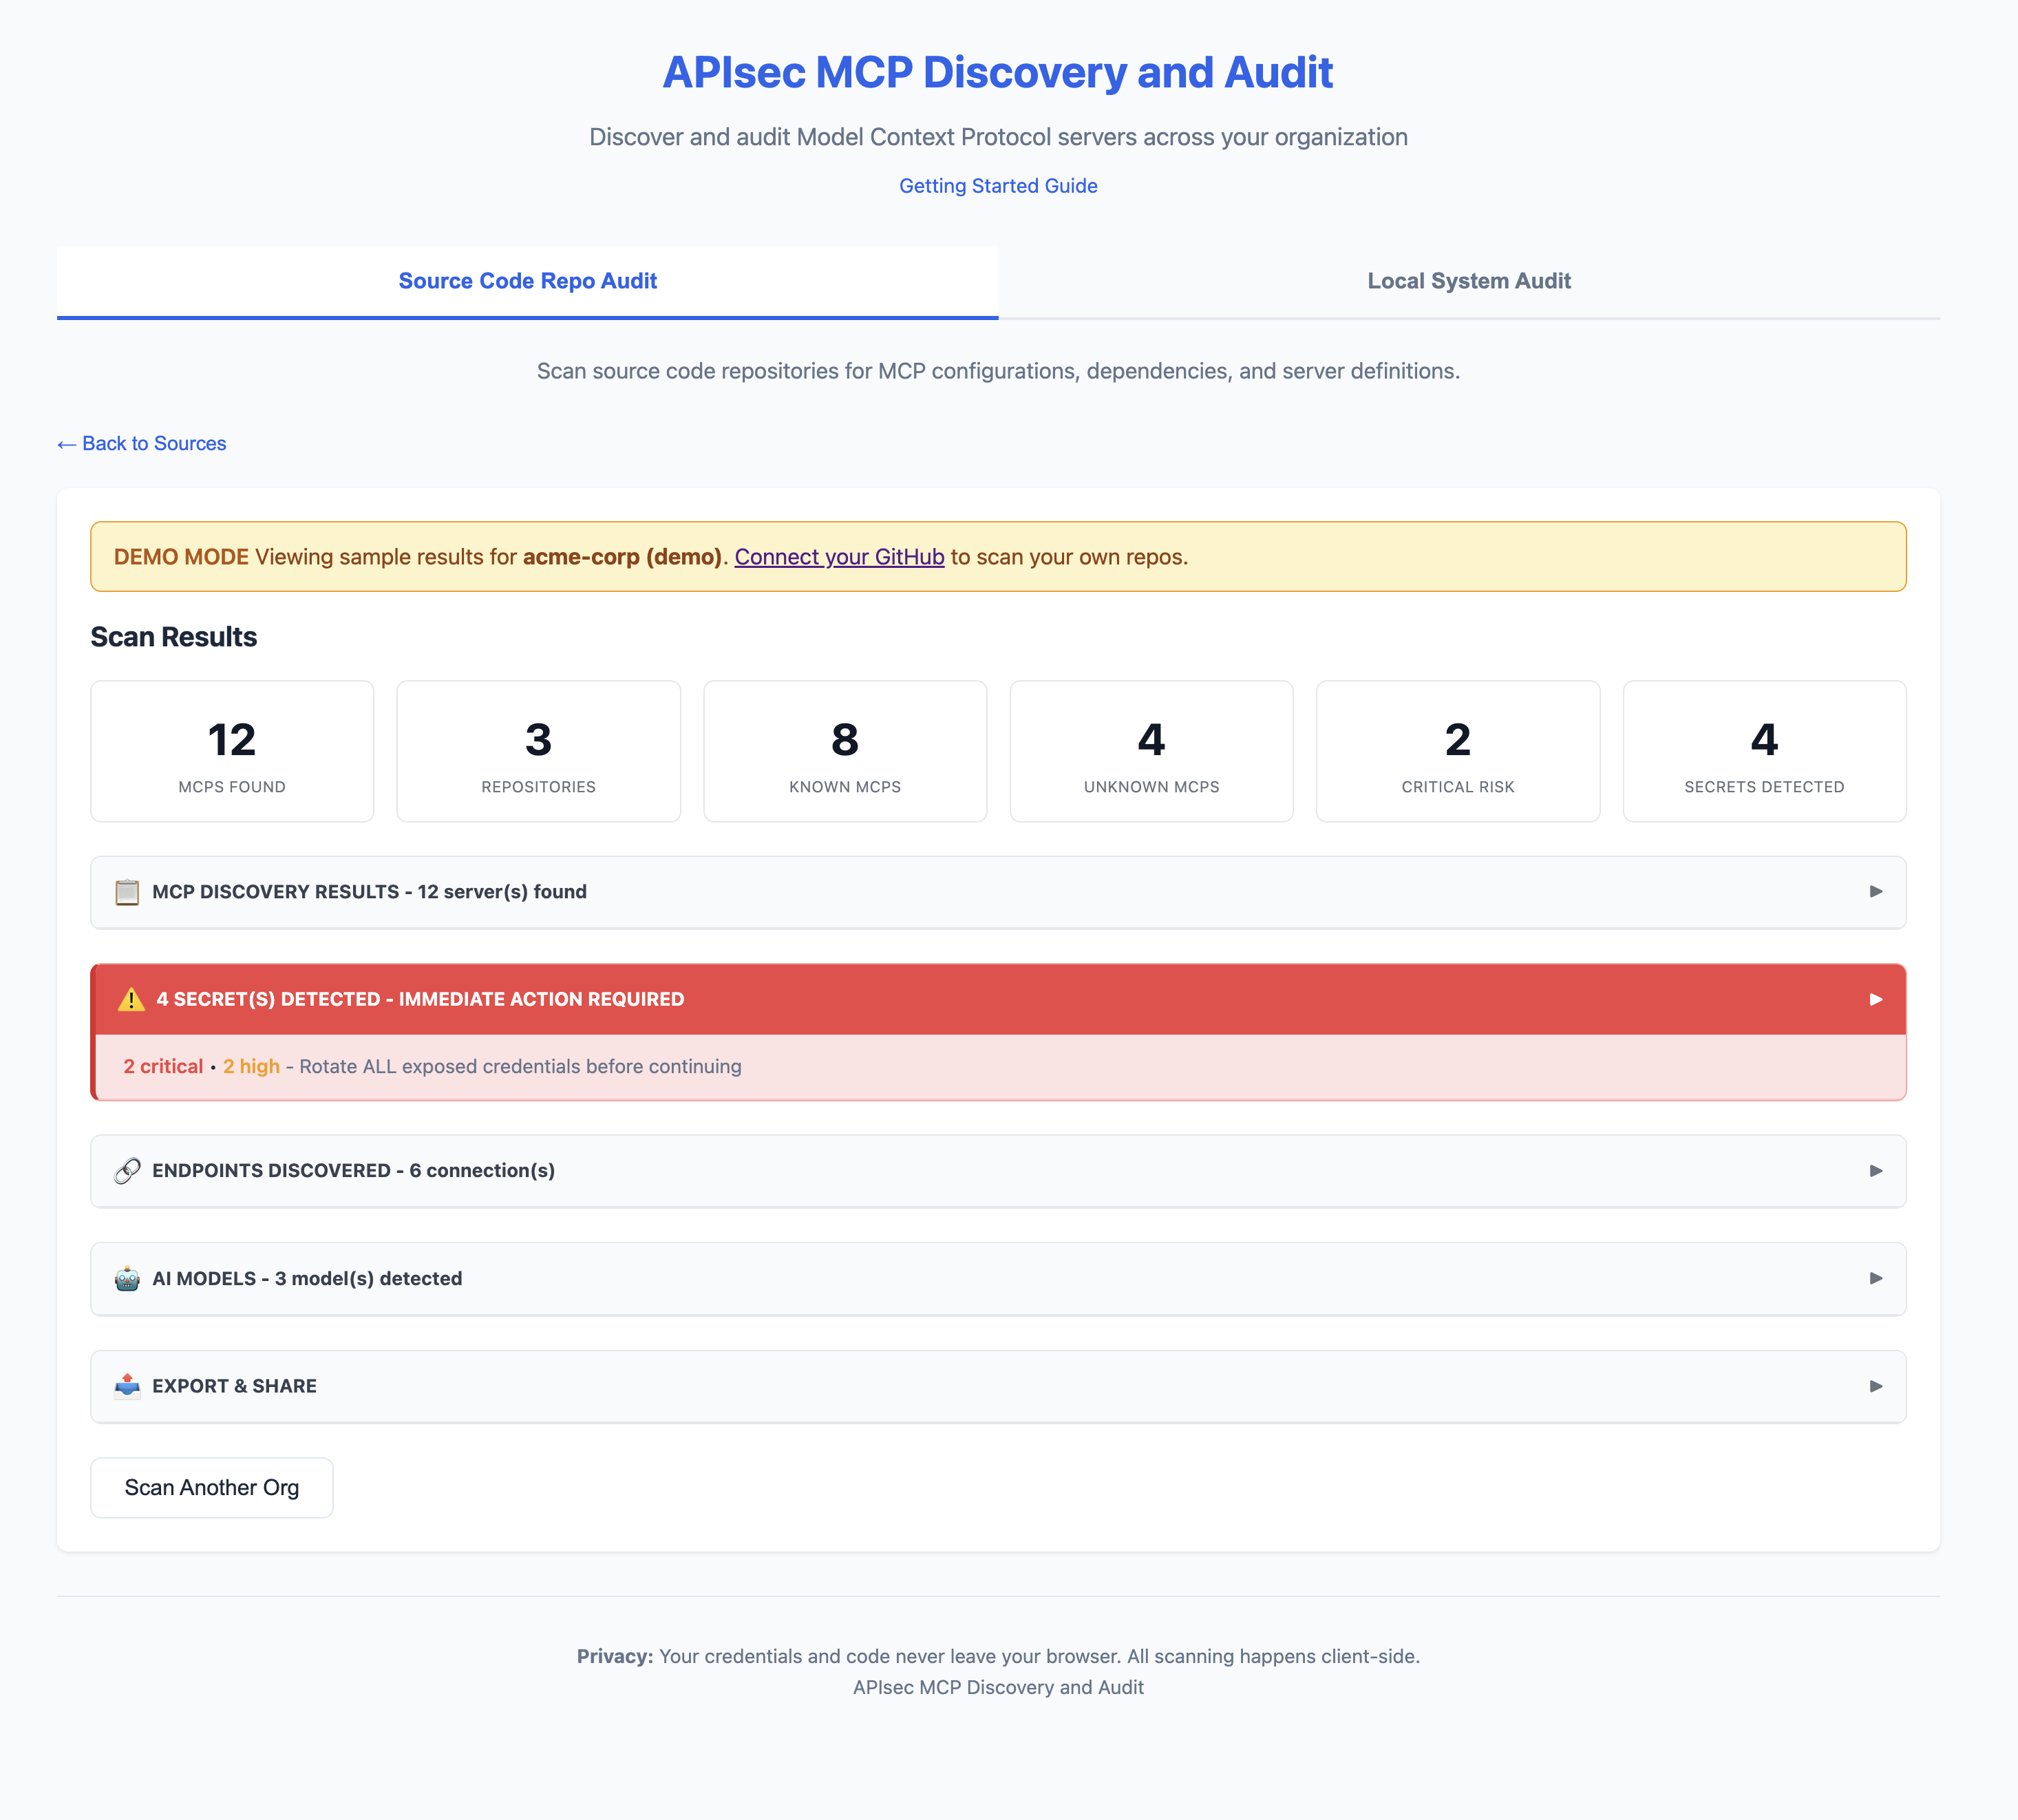
Посмотрите, к чему могут получить доступ ваши ИИ-агенты — до того, как они запустят.
Веб-приложение
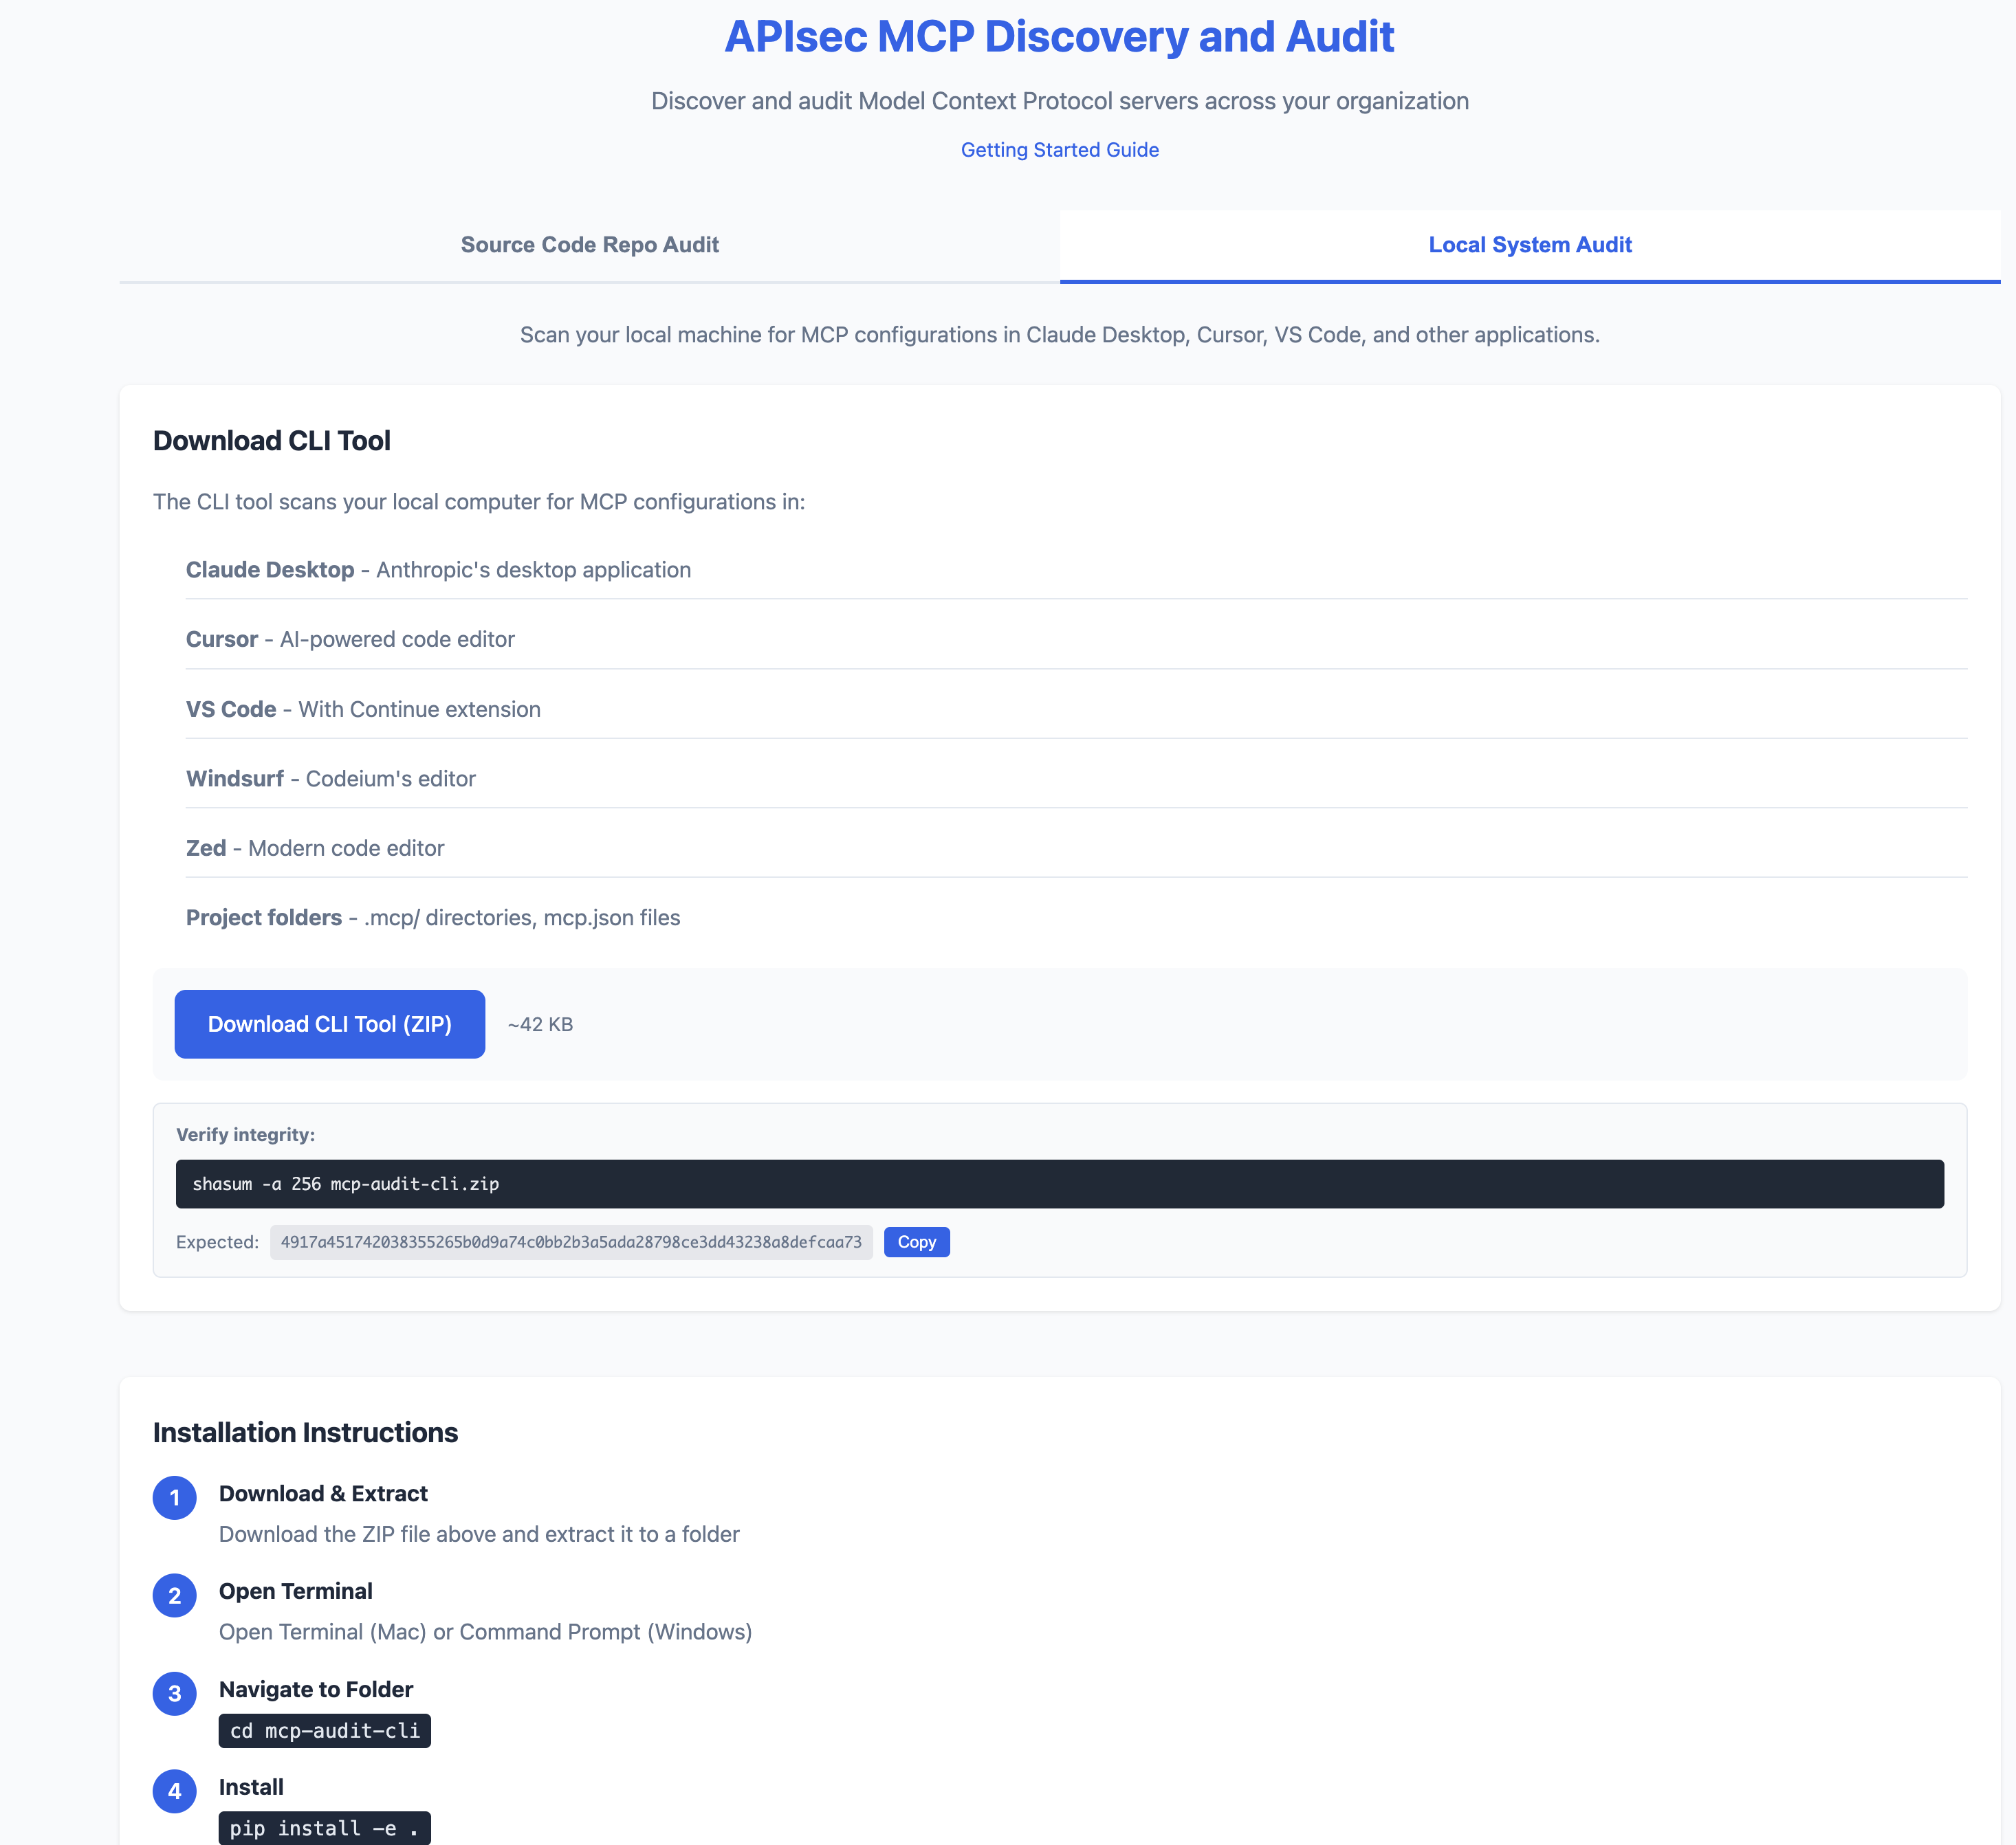
КЛИ
Быстрый старт
Что он делает
MCP Audit сканирует ваши инструменты разработки ИИ (Claude Desktop, Cursor, VS Code) и показывает:
- Секреты — Раскрытые API-ключи, токены, пароли баз данных
- API - Каждая конечная точка, к которой подключаются ваши AI-агенты
- AI Models - Какие LLM настроены (GPT-4, Claude, Llama)
- Флаги риска - доступ к оболочке, доступ к файловой системе, непроверенные источники
Сканирование на уровне источника (ново в версии 1.1)
mcp-audit scan инвентаризирует серверы MCP конфигурации. Новая команда mcp-audit source-scan уходит на уровень глубже — она считывает собственный **исходный код сервера MCP и отмечает уязвимости на уровне кода, которые мог ввести автор сервера.
Сегодня он ловит цепочку атак “Prompt In, Shell Out”: MCP-сервер, который передаёт аргумент инструмента, управляемый LLM, в API для создания оболочек (child_process.exec, util.promisify(exec), subprocess.run(shell=True), os.system, os.popen) без очищения. Злоумышленник, управляющий входом LLM, может внедрить метасимволы оболочки и выполнить произвольный код на хосте, использующем MCP-сервер.
Результаты:
Эта страница переведена автоматически. Технические детали смотрите в оригинале.
README
Показан фрагмент оригинального README. Открыть оригинал.
MCP Audit


See what your AI agents can access - before they go live.
Web App
CLI
Quick Start
# Install
pip install -e .

# Scan your machine
mcp-audit scan

# Or try the web app (no install)
# https://apisec-inc.github.io/mcp-audit/?demo=true
What It Does
MCP Audit scans your AI development tools (Claude Desktop, Cursor, VS Code) and reveals:
- Secrets - Exposed API keys, tokens, database passwords
- APIs - Every endpoint your AI agents connect to
- AI Models - Which LLMs are configured (GPT-4, Claude, Llama)
- Risk Flags - Shell access, filesystem access, unverified sources
⚠️  2 SECRET(S) DETECTED - IMMEDIATE ACTION REQUIRED

[CRITICAL] GitHub Personal Access Token
  Location: github-tools → env.GITHUB_TOKEN
  Remediation: https://github.com/settings/tokens → Delete → Recreate

[HIGH] Database Connection String
  Location: postgres-mcp → env.DATABASE_URL
  Remediation: Rotate credentials, use secrets manager
Source-level Scanning (new in v1.1)
mcp-audit scan inventories MCP server configurations. The new mcp-audit source-scan command goes one level deeper — it reads the MCP server’s own source code and flags code-level vulnerabilities the server author may have introduced.
Today it catches the “Prompt In, Shell Out” attack chain: an MCP server that pipes an LLM-controlled tool argument into a shell-spawning API (child_process.exec, util.promisify(exec), subprocess.run(shell=True), os.system, os.popen) without sanitization. An attacker controlling the LLM input can inject shell metacharacters and execute arbitrary code on the host running the MCP server.
$ mcp-audit source-scan ./packages/my-mcp-server

MCP source-scan: packages/my-mcp-server
1 critical · 0 high · 1 finding(s) total

  Severity  Conf  File:Line      API                                          Snippet
  CRITICAL  high  server.js:19   util.promisify(child_process.exec) ...       const { stdout } = await execAsync(
Outputs:
--format table(default, human-readable)--format json(CI integrations, jq pipelines)--format sarif(upload to GitHub code-scanning / GitLab / similar)
Gate merges on critical findings:
mcp-audit source-scan ./my-mcp --exit-code
The scanner is intentionally narrow — it only opens files that look like MCP server source (imports an MCP SDK). It won’t try to find shell-injection bugs in random Node / Python code; that’s not the job.
Установка
docker run -v $(pwd):/scan mcp-audit scan